Internet und Netz-Zugang

Preisliste für Netzwerkkomponenten

Länge Material Preis (Eur)
Materialien zur Hauptmaßnahme (Strukturierte Verkabelung)
2 Meter Kategorie5 Patchkabel mit RJ45-Steckern, geschirmt, einfach verbunden  5,00
3 Meter  6,00
5 Meter  8,00
7 Meter 13,00
10 Meter 13,00
15 Meter 18,00
20 Meter 23,00
Materialien zur Notmaßnahme (BNC-Verkabelung)
50½-BNC-Crimpstecker 1,00
50 Ohm -BNC-Abschlußwiderstand 3,00
50½-BNC-T-Stück fmf  6,00
50 Ohm -BNC-Winkel-T-Stück mff  8,50
50 Ohm -Koaxialkabel gelb mit aufgedruckter Meternumerierung für JoGuNET 0,45
50 Ohm -BNC-Verbinder ff 1,75
Knickschutztülle zu 50 Ohm -BNC-Crimpstecker 0,18
Meter Tehalit Wandkanal 18mm * 32mm weiß 1,25
Geräteeinbaudose für Tehalit-Wandkanal 2,50
Ethernet Anschluß Dose (auf Putz montierbar) scEAD-AP 17,50
Ethernet Anschluß Dose (unter Putz oder in Wandkanalbecher montierbar) scEAD-UP P4 17,50
Ethernet Anschluß Dose (unter Putz oder in Wandkanalbecher montierbar) scEAD-UP P1 17,50
2 Meter Ethernet Duplex Anschlußkabel 17,50
2 Meter Ethernet Duplex Anschlußkabel mit geschirmtem Stecker 17,50
3 Meter Ethernet Duplex Anschlußkabel 20,00
3 Meter Ethernet Duplex Anschlußkabel mit geschirmtem Stecker 20,00
5 Meter Ethernet Duplex Anschlußkabel 22,50
5 Meter Ethernet Duplex Anschlußkabel mit geschirmtem Stecker 22,50
7,5 Meter Ethernet Duplex Anschlußkabel 27,50
7,5 Meter Ethernet Duplex Anschlußkabel mit geschirmtem Stecker 27,50
10 Meter Ethernet Duplex Anschlußkabel 32,50
10 Meter Ethernet Duplex Anschlußkabel mit geschirmtem Stecker 32,50
3 Meter BNC-AUI-Transceiver LTX-2 42,50
AUI-Office-Transceiver-Kabel 50,00
Kostenbeteiligung an einem JoGuNET-Hub für die Versorgung von bis zu 4 Räumen inklusive 250,00
Anschlußdose und Anschlußkabel an einem JoGuNET-Strang 40,00
Transceiverkabel 60,00
Strangmaterialpauschale bei vorhandenem JoGuNET-Hubport für die Versorgung von bis zu 4 Räumen inklusive 50,00
Stunden Fehlersuche und Fehlerbehebung mit Kabeldämpfungsmeßplatz 100,00
Veröffentlicht am

Serveradressen zur Rechnerkonfiguration

IP-Nummer, Domain Name und verwandte Begriffe

Um mit Ihrem Rechner am Internet zu arbeiten, benötigt er eine eigene Anschlussnummer und Namen. Sie können dies bequem per IP-Antrag von Ihrem Arbeitsplatz aus einrichten.

Wenn Sie über unsere Zugangsserver arbeiten, erhält Ihr Gerät automatisch eine IP-Adresse und Sie müssen somit den IP-Antrag auch nicht ausfüllen.

Mit dem IP-Antrag bestellen Sie eine dauerhafte IP-Adresse zu einem IP-Namen und die automatische Bereitstellung der IP-Betriebsparameter in unseren DHCP-Servern. Ihr Gerät muss sich am Netz anmelden. Es nennt dabei seine physikalische Adresse und erhält automatisch die IP-Parameter.

Zukünftig werden die Anschüsse am Netz die Einhaltung der registrierten Zuordnung von physikalischer Adresse und IP-Adresse prüfen und durchsetzen. Fremde DHCP-Server und einige missbräuchliche Nutzungsversuche werden damit unterbunden. In einigen Gebäuden ist dies bereits aktiviert.

Folgende Netzwerkparameter benötigen Sie ebenfalls (als Beispiel dient der (fiktive) Rechner namens meinpc in der Chemie.

Ist Ihnen ein Begriff unklar, klicken Sie auf den Link, dort gibt es eine sehr kurze Beschreibung.

Beispiel (fett: festgelegte Parameter, kursiv: das entnehmen Sie der Antwort des IP-Antrags )
Einträge für den Netzwerkanschluß Ihres Rechners
Name, Host meinpc
Domain (Domäne) chemie.Uni-Mainz.DE
Completion Domain chemie.Uni-Mainz.DE, Uni-Mainz.DE, zdv.Uni-Mainz.DE
IP-Adresse 134.93. 194.123
Subnet-Mask 255.255.254.0

Gateway (Router)

134.93.195.254
Broadcast 134.93. 195 .255
Netzwerk (Netz) 134.93. 194 .0
Server und Netzwerkdienste
Domain Name Service (DNS) - Nameserver
Nameserver1 134.93.144.2
Nameserver2 134.93.144.3
Mail-Server (SMTP) mail.uni-mainz.de (Für Studenten: mail.students.uni-mainz.de)
POP-Server UNIX mail.uni-mainz.de (Für Studenten: mail.students.uni-mainz.de)
IMAP-Server (Nur über sichere Verbindung mit SSL!) mail.uni-mainz.de (Für Studenten: mail.students.uni-mainz.de)
NNTP (News) Server news.uni-mainz.de
WWW-Server www.uni-mainz.de
WWW-Proxy direkte Verbindung zum Netz
FTP-Proxy direkte Verbindung zum Netz

Completion Domain

Mit dieser Zeichenfolge werden Namen erweitert. Baut man z.B. eine Verbindung nach "marie" auf und ist selbst in der Domain "rewi", so sucht er zuerst nach einem Rechner marie.rewi.uni-mainz.de. Hat man als Completion Domain jedoch zusätzlich "zdv.uni-mainz.de" eingetragen, dann wird der Rechner als nächstes eine Verbindung nach "marie.zdv.uni-mainz.de" öffnen wollen.

IP-Adresse

Jeder teilnehmende Gerätanschluss am Netzwerk braucht solch eine eigene Nummer. Sie wird für die Uni-Mainz.de vom ZDV vergeben und besteht aus 4 Zahlen, getrennt von 3 Punkten. Jede Zahl kann Werte von 0-255 annehmen, wobei 0 und 255 zum Broadcast verwendet werden.

Subnet-Mask

Sagt, in welche "Tortenstücke" die Adressen eingeteilt sind. Aufgrund dieser Einteilung werden die Daten über die Router verteilt. An der Uni-Mainz ist das im Normalfall ein Tortenstück, in dem 510 Rechner Platz haben.

Broadcast

Die Adresse, an die sich ein Rechner wendet, wenn er alle Rechner im gleichen Subnetz ansprechen will. Ein Broadcast an alle wäre die Adresse 255.255.255.255.

Netzwerk (Netz)

Das in Subnet-Mask angesprochene Tortenstück, jetzt aber ein konkretes Stück und nicht die Größe des Stückes.

Nameserver

Ein Internet-Telefonbuchdienst, den jeder Rechner ständig benutzt, um Verbindungen aufzubauen. Dazu benötigt jeder Rechner die IP-Adresse. Vom Benutzer wird ihm (über WWW-Adressen oder Mail-Adressen) jeweils nur der Name des Zielrechners genannt. Der Nameserver antwortet darauf mit der IP-Adresse des Zielrechners und der Verbindungsaufbau (das Holen der WWW-Seite, das Abschicken der Mail) kann weitergehen.

Gateway (Router)

Ein Router ist ein Vermittlungsrechner, der intelligent den Weg für die Netzwerkdatenpakete auswählt. Ein Gateway ist streng genommen etwas anderes als ein Router, aber im Zusammenhang mit TCP/IP sind beide Begriffe synonym.

Will man mit seinem Rechner Verbindungen in die weite Welt hinaus aufbauen, und nicht nur in seinem eigenen Netz ("Tortenstück") bleiben, dann muss man dem eigenen Rechner dieses Gateway (Router) bekannt machen.

Gemeinhin ist das die höchste Adresse im Tortenstück, also für das Netz 134.93.178.0 die Adresse 134.93.179.254 (denn 134.93.179.255 ist ja der Broadcast). Auch dies wird bei Bezug der IP-Parameter aus dem Netz automatisch eingestellt.

Veröffentlicht am

eduroam mit Android

Allgemeine Hinweise

Eine allgemeingültige Anleitung kann aufgrund der Fülle von Android-Versionen und Hersteller-Anpassungen an dieser Stelle nicht gegeben werden. Unter Umständen unterscheiden sich daher individuelle Einstellungsmöglichkeiten von der hier beschriebenen Anleitung.

Mobile Geräte, die Android als Betriebssystem verwenden, richten eine eduroam-Verbindung standardmäßig ohne ein bestimmtes Zertifikat ein.

Konfiguration von eduroam

1. Öffnen Sie die WLAN-Einstellungen unter EinstellungenDrahtlos und NetzwerkWLAN-Einstellungen und wählen Sie eduroam aus.

2. Konfigurieren Sie die Verbindung mit folgenden Einstellungen:

EAP-Methode: PEAP

Phase 2-Authentifizierung: MSCHAPV2

CA-Zertifikat: Systemzertifikat / Standard

Domain: radius.zdv.uni-mainz.de

Identität: benutzername@uni-mainz.de
Benutzername = Benutzername Ihres JGU-Accounts. Achten Sie darauf, wirklich Ihren Benutzernamen vor dem @ einzusetzen, und nicht z.B. einen Mail-Alias, der davon abweicht!

Anonyme Identität: freilassen

Passwort: Passwort Ihres JGU-Accounts

Klicken Sie auf Speichern/Verbinden.

Veröffentlicht am

eduroam mit Linux

1. Zertifikat überprüfen

Für eine sichere Verwendung von eduroam muss ein Zertifikat verwendet werden.
Bei den meisten Linux-Distributionen ist dieses Zertifikat schon vorinstalliert. Überprüfen Sie, ob dies bei Ihrer Installation der Fall ist.
Das Zertifikat befindet sich in /etc/ssl/certs/ und heißt HARICA_TLS_RSA_Root_CA_2021.pem.
Wenn das Zertifikat auf Ihrem Rechner bereits installiert ist, gehen Sie zu Schritt 2.

1.1. Zertifikat nachinstallieren

Das Zertifikat der aktuellen Zertifizierungsstelle kann unter https://repo.harica.gr/rep_dyn.php heruntergeladen werden!
Das benötigte Zertifikat heißt: HARICA TLS RSA Root CA 2021
(Normalerweise bereits vorhanden unter /etc/ssl/certs/HARICA_TLS_RSA_Root_CA_2021.pem)

Speichern Sie das Zertifikat und merken Sie sich den Speicherort. Das Zertifikat wird jedes Mal benötigt, wenn man sich mit eduroam verbindet. Damit es nicht versehentlich gelöscht wird, wird empfohlen, das Zertifikat an einem anderen Ort als dem Download-Ordner zu speichern.


2. Löschen bestehender eduroam-Profile

Um sicherzustellen, dass es bei der Einrichtung nicht zu Problemen kommt, müssen eventuell bestehende eduroam-Profile gelöscht werden.


3. Neue Verbindung einrichten

Öffnen Sie Ihre Netzwerkeinstellungen und wählen Sie eduroam aus.

Es öffnet sich ein Fenster mit den Verbindungseinstellungen.

Nehmen Sie folgende Einstellungen vor:

Sicherheit des Funknetzwerks: WPA & WPA2 Enterprise

Authentifizierung: Geschütztes EAP (PEAP)

Anonyme Identität kann freigelassen werden.

CA-Zertifikat: Hier muss das Zertifikat aus dem ersten Schritt ausgewählt werden.
Wenn das Zertifikat bei Ihnen schon installiert war, wählen Sie
/etc/ssl/certs/HARICA_TLS_RSA_Root_CA_2021.pem aus.
Andernfalls wählen Sie das Zertifikat, welches Sie heruntergeladen haben.

PEAP-Version: Automatisch

Innere Authentifizierung: MSCHAPv2

Username: Benutzername@uni-mainz.de

Passwort: Passwort

Klicken Sie auf Verbinden.

Die Verbindung sollte nun hergestellt werden.

Veröffentlicht am

eduroam mit iPod, iPhone

Winulum entfernen

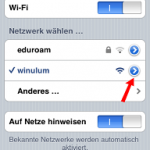
Um den Apple iPod mit eduroam zu betreiben muss eine ggf. bestehende Winulum-Verbindung gelöscht werden, da sonst die eduroam-Verbindung nicht eingerichtet werden kann.


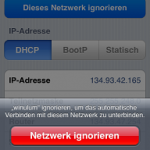
Unter Einstellungen, Wi-Fi-Netzwerke auf den Pfeil rechts neben winulum drücken, Dieses Netzwerk ignorieren drücken und nochmals bestätigen.

Einstellung eduroam

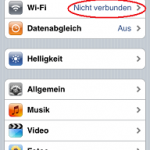
Dann den Home-Button auf Ihren iPod/iPhone drücken, dort Einstellungen anklicken:

Wi-Fi drücken (darf nicht verbunden sein), dann das Netzwerk eduroam auswählen:

Es wird nach Benutzername und Kennwort gefragt. Hier geben Sie Ihren Benutzernamen ( JGU-Account) gefolgt von @uni-mainz.de und das zugehörige Kennwort ein. Danach drücken Sie unten rechts Verbinden.

Achten Sie darauf, wirklich Ihren Benutzernamen vor dem @ einzusetzen, und nicht z.B. einen Mail-Alias, der davon abweicht!

Das Funknetzwerk eduroam wird auch an anderen Hochschulen angeboten. Um eduroam auch an anderen Hochschulen nutzen zu können, müssen Sie wie hier gezeigt bei der Eingabe Ihrer JGU-Accountdaten @uni-mainz.de an Ihren Benutzernamen anhängen. (Es sieht zwar so ähnlich aus, aber das ist nicht die E-Mail-Adresse!) Ohne diesen Zusatz werden Sie im Netz einer fremden eduroam-Hochschule als lokaler Nutzer betrachtet - und da vermutlich kein Nutzer mit Ihrer Kombination aus Benutzername und Passwort existiert, wird eine Verbindung dann abgelehnt.

Zertifikat übernehmen

Im Folgenden wird das Zertifikat eingeblendet. Überprüfen Sie unter Mehr Details das Zertifikat.

Das richtige Zertifikat ist für den Server radius.zdv.uni-mainz.de ausgestellt und enthält die folgenden Informationen zur Verifizierung, von denen Sie aber nur einen Teil angezeigt bekommen:

CN = radius.zdv.uni-mainz.de
O = Johannes Gutenberg-Universitaet Mainz
L = Mainz
S = Rheinland-Pfalz
C = DE

Mit Fingerabdruck: 2b d4 ec 07 e3 76 46 87 30 09 d5 00 55 93 55 39 b4 52 b0 1b

Wenn das richtige Zertifikat angezeigt wird, klicken Sie auf Annehmen. Warten Sie nun, bis die Verbindung hergestellt ist. Es erscheint die Übersichtseite der Wi-Fi-Netzwerke. Fertig.

Veröffentlicht am

WordPress: eigene Installation auf einem VirtualHost des ZDV aktualisieren – HowTo…

Wenn man weiß, dass in der Gegend Diebe unterwegs sind, lässt man seine Haustür nach Möglichkeit nicht sperrangelweit offen stehen.

Oder doch?

Im öffentlichen Internet sind 'Diebe' ('Hacker') unterwegs.
Jeden Tag, jede Stunde, jede Minute, jede Sekunde.
Für manche von uns ist das vielleicht schockierend, wenn sie es das erste Mal hören.
Aber es ist - leider - eine Tatsache.

Was kann man da tun?

Die erste Antwort: Die Haustür zumindest nicht sperrangelweit offen lassen.

Hacker suchen oft einfach nach veralteten Installationen mit bekannten Sicherheitslücken.

Gem. Beschluss des Senats der Universität gilt für selbstinstallierte Software im Web-Bereich folgendes Verfahren:

VERFÜGBARE UPDATES FÜR SELBSTINSTALLIERTE SOFTWARE MÜSSEN SPÄTESTENS 3 TAGE NACH DEREN ERSCHEINEN INSTALLIERT SEIN. Ansonsten sind wir gem. Senatsbeschluss gehalten, Ihren Web-Bereich zu sperren, um Sicherheit und Effizienz des Web-Hostings der Universität gewährleisten zu können. Eine Aufhebung der Sperre erfolgt umgehend, sobald Sie die Aktualisierung vorgenommen haben.
Bei selbstinstallierten Software-Paketen ist sicherzustellen, dass diese langfristig gewartet werden.

Wir empfehlen die Nutzung eines zentral gehosteten Systems.
Im Folgenden finden Sie das Vorgehen zur Aktualisierung eines selbstinstallierten WordPress-Systems auf einem VirtualHost der Universität Mainz. Nebenbei: wenn Sie die zentrale WordPress-Installation des ZDV nutzen, entfällt dieser Aufwand für Sie vollständig (darum kümmert sich dann das ZDV).

Sicherungsmaßnahmen

Gibt es im Installationsverzeichnis eine Datei mit dem Namen .htaccess? Falls nicht, legen Sie diese an. Fügen Sie in diese Datei folgenden Code ein:

<Files "wp-login.php">
Order Deny,Allow
Deny from All
Allow from .uni-mainz.de
</Files>

Erläuterung: Dies ist die effektivste mögliche Absicherung gegen Botnetz-Attacken von außen. Login ins Backend ist damit nur noch über das Netz der Universität möglich. Alle Redakteure können sich jedoch weiterhin von überall auf der Welt einloggen, wenn sie eine VPN-Verbindung oder einen Terminalserver nutzen.

Weitere Hinweise für eine sicherere Konfiguration von WordPress finden Sie in diesem Artikel hier - einfach umsetzbar ist darin z.B. 'Step 2 – Setting up a secure configuration file' und 'Step 3 – Setting up a secure administration', sowie in diesem Artikel von Mike Kuketz.

Einen sehr guten Überblick über die besten Sicherungsmaßnahmen für WordPress finden Sie außerdem auf: https://wpsecure.net/secure-wordpress-advanced/

WordPress aktualisieren

WordPress-Updates erscheinen in unregelmäßigen Abständen. Eine Übersicht über vergangene und zukünftige Versionen finden Sie z.B. hier.

Bitte beachten: Eine automatisierte Aktualisierung von WordPress über das Web-Dashboard bzw. über FTP ist auf den VirtualHosts des ZDV aus Sicherheitsgründen nicht möglich.

Sie benötigen daher Schreibzugriff für das Installationsverzeichnis auf dem jeweiligen VirtualHost. Verbinden Sie sich mit diesem Verzeichnis wie hier beschrieben.

Optional: Machen Sie vor dem Update ein Backup Ihrer WordPress-Datenbank, z.B. mit einem kostenlosen Tool wie HeidiSQL. Informationen zur Datenbank-Verbindung finden Sie in der Regel in der Datei wp-config.php im Installationsverzeichnis auf dem VirtualHost...

  1. Laden Sie ein aktuelles WordPress herunter. Sie bekommen es als ZIP-Paket z.B. bei wordpress.org hier.
  2. Entpacken Sie diese Zip-Datei mit einem Tool Ihrer Wahl (unter Windows 7 z.B. einfach durch Mausklick rechts auf die Datei -> Alle extrahieren.) Im Folgenden nennen wir dies den entpackten Download.
  3. Löschen Sie die Verzeichnisse /wp-admin und /wp-includes im Installationsverzeichnis von WordPress auf dem VirtualHost. Ganz richtig: Diese beiden Verzeichnisse löschen. Vollständig.
  4. Kopieren Sie die gleichnamigen Verzeichnisse aus dem entpackten Download an die gleiche Stelle auf dem VirtualHost, wo Sie deren Vorgänger gerade gelöscht haben.
  5. Kopieren Sie das Verzeichnis /wp-content aus dem entpackten Download in das Installationsverzeichnis auf dem VirtualHost, so dass es den alten Ordner /wp-content überschreibt. Wichtig: Dieser Ordner darf nicht gelöscht, sondern nur mit den aktuellen Dateien aus dem entpackten Download überschrieben werden.
  6. Kopieren Sie alle Dateien aus dem Basisverzeichnis (oberste Ebene: readme.html, license.txt usw. ...) des entpackten Downloads direkt in das Installationsverzeichnis von WordPress auf dem VirtualHost. Dabei werden ebenfalls die meisten Dateien überschrieben, d.h. durch die aktuelle Version ersetzt.
  7. Loggen Sie sich danach mit dem Admin-Account in das WordPress-Dashboard ein wie immer. Wenn Sie aufgefordert werden, Ihr Blog auf Knopfdruck zu aktualisieren, tun Sie dies.
    Überprüfen Sie, ob die installierten Plugins noch funktionieren.

Plugins aktualisieren

ACHTUNG: Plugins enthalten häufig größere Sicherheitslücken als die eigentliche WP-Installation und sollten daher IMMER mit aktualisiert werden!

Das Vorgehen für die Plugin-Aktualisierung ist ähnlich: Laden Sie die aktuelle Version des Plugins herunter, entpacken Sie es und speichern Sie den entpackten Plugin-Ordner im Verzeichnis \wp-content\plugins des Installationsverzeichnisses - wobei alte Versionen durch die neue Version überschrieben werden.

Es ist nicht möglich, die Installation über die Webseite vorzunehmen (vom Dashboard aus)!

Jedwede Installation funktioniert nur über wordpress.org und manuelles Auspacken und Kopieren der Dateien zum Beispiel mit dem Windows-Dateiexplorer, und nicht per http!

Fehlerbehebung (error log)

Sollten während der Installation oder auch später Fehler passieren, bedenken Sie, daß Sie keinen Zugriff auf die Logdateien haben und Sie daher nicht effektiv Fehler beheben können.

Zu guter Letzt

Prüfen Sie demnächst in regelmäßigen Abständen, ob es wieder ein WordPress-Update gibt...

Vielen Dank für Ihre Aufmerksamkeit.
Veröffentlicht am

Aktualisierung von Web-Software ist notwendig. Warum?

Wenn man weiß, dass in der Gegend Diebe unterwegs sind, lässt man seine Haustür nach Möglichkeit nicht sperrangelweit offen stehen.

Oder doch?

Im öffentlichen Internet sind 'Diebe' ('Hacker') unterwegs.
Jeden Tag, jede Stunde, jede Minute, jede Sekunde.
Für manche von uns ist das vielleicht schockierend, wenn sie es das erste Mal hören.
Aber es ist - leider - eine Tatsache.

Was kann man da tun?

Die erste Antwort: Die Haustür zumindest nicht sperrangelweit offen lassen.

Hacker suchen oft einfach nach veralteten Installationen mit bekannten Sicherheitslücken.

Gem. Beschluss des Senats der Universität gilt für selbstinstallierte Software im Web-Bereich folgendes Verfahren:

VERFÜGBARE UPDATES FÜR SELBSTINSTALLIERTE SOFTWARE MÜSSEN SPÄTESTENS 3 TAGE NACH DEREN ERSCHEINEN INSTALLIERT SEIN. Ansonsten sind wir gem. Senatsbeschluss gehalten, Ihren Web-Bereich zu sperren, um Sicherheit und Effizienz des Web-Hostings der Universität gewährleisten zu können. Eine Aufhebung der Sperre erfolgt umgehend, sobald Sie die Aktualisierung vorgenommen haben.
Bei selbstinstallierten Software-Paketen ist sicherzustellen, dass diese langfristig gewartet werden.

Wir empfehlen die Nutzung eines zentral gehosteten Systems.

Sie haben eine eigene WordPress-Installation auf einem VirtualHost des ZDV?

> Hier zeigen wir Ihnen, wie Sie diese Installation aktualisieren können.

Veröffentlicht am

Firewalls

Wir empfehlen bei der Nutzung des Wireless-LAN die Verwendung einer lokalen Firewall.

Moderne Betriebssysteme haben eine integrierte Firewall, die einen ausreichenden Schutz bietet. Es ist daher nicht notwendig, zusätzliche Firewall-Software zu installieren. Wenn Sie eine Firewall verwenden, müssen Sie sie so einstellen, dass ICMP-Ping zugelassen wird - sonst wird der PC in kurzen Abständen aus dem Netz geworfen. Eine Anleitung dazu finden Sie beispielhaft für Windows auf der Seite "ICMP-Ping in der Windows-Firewall erlauben".
Sollten Sie ein älteres Betriebssystem haben, empfehlen wir aus Sicherheitsgründen den Wechsel auf ein neueres Betriebssystem und die Verwendung des verschlüsselten Netzwerks uni-mainz oder eduroam.

Wenn Sie sich weitergehend über Firewalls und Computersicherheit informieren möchten, finden Sie weitere Informationen auf den Seiten des → BSI.

Veröffentlicht am

Wireless Netzwerk Uni-Mainz

Eine Verbindung mit dem WLAN der Universität Mainz ist flächendeckend auf dem Campus verfügbar. Die Herstellung der Verbindung ist normalerweise unkompliziert. Im Folgenden wird die Einrichtung unter Windows 7 gezeigt.

Für andere Betriebssysteme gehen Sie analog den Anleitungen für eduroam (links in der Navigation) vor und ersetzen einfach den Namen des Netzwerks (SSID) mit uni-mainz.

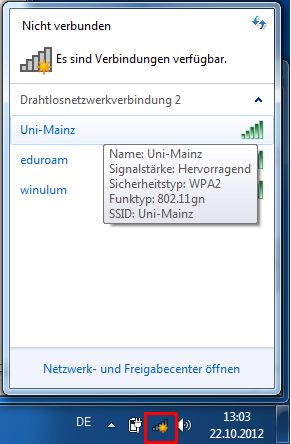
Klicken Sie in der Taskleiste (ganz rechts unten) auf das Netzwerksymbol. Die verfügbaren Drahtlosnetzwerke werden angezeigt. Klicken Sie auf Uni-Mainz, dann auf Verbinden.

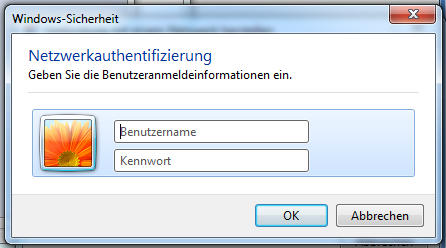
Sie werden jetzt nach Benutzername und Passwort Ihres JGU-Accounts gefragt.

Nachdem Sie die Daten eingegeben und auf OK geklickt haben, erscheint beim ersten Einrichten der Verbindung ein Sicherheitshinweis. Klicken Sie auf Details.

Das richtige Zertifikat ist für den Server radius.zdv.uni-mainz.de ausgestellt
und enthält die folgenden Informationen zur Verifizierung, von denen Sie
aber (wiederum abhängig vom Betriebssystem oder Gerät) nur einen Teil
angezeigt bekommen:

CN = radius.zdv.uni-mainz.de
O = Johannes Gutenberg-Universitaet Mainz
L = Mainz
S = Rheinland-Pfalz
C = DE

Mit Fingerabdruck: 2b d4 ec 07 e3 76 46 87 30 09 d5 00 55 93 55 39 b4 52 b0 1b

Wenn die angezeigten Daten mit den hier angegebenen übereinstimmen, können Sie das Zertifikat akzeptieren.

Wenn Sie auf Verbinden klicken, wird die Verbindung hergestellt (und der Server radius.zdv.uni-mainz.de als vertrauenswürdig erklärt).


Anleitungen für Nicht-Windows-Betriebssysteme finden Sie jeweils unter den betriebssystemspezifischen Sammlungen:

  Mobilgeräte mit Android oder Apple iOS
Rechner mit macOS-Betriebssystem

Rechner mit Unix-Betriebssystem

Veröffentlicht am

Remotedesktop – Arbeiten am entfernten Arbeitsplatz


Das Problem

      • Ich muss mit einem Programm arbeiten, das im ZDV installiert ist - allerdings sitze ich am Rechner zuhause und habe das Programm nicht.
      • Ich möchte ein Programm verwenden, das auf meinem Arbeitsplatzrechner installiert ist - aber ich bin gerade auf einer Tagung im Ausland.
      • Ich bin zuhause, muss aber dringend eine Datei weiterbearbeiten, die auf einem Gruppenlaufwerk liegt.
      • Ich benötige Zugriff auf bestimmte Recherchedienste der Universitätsbibliothek, sowie Volltextausgaben elektronischer Zeitschriften, die Angehörigen der Universität und Nutzern auf dem Campus vorbehalten sind.

Die Lösung: Remotedesktop - Arbeiten am entfernten Arbeitsplatz

Um beim Arbeiten von außerhalb Ressourcen der Uni Mainz nutzen zu können, bietet das ZDV die Remotedesktopserver (früher Terminalserver) an. Kurz gesagt: Man sitzt vor dem eigenen Rechner zuhause (oder irgendwo sonst) und verbindet sich über eine "Remotedesktopverbindung" mit dem Server im ZDV. Dabei wird dann im Wesentlichen die Arbeitsumgebung eines Poolrechners innerhalb eines Fensters auf dem lokalen Rechner (vor dem man sitzt) dargestellt - inklusive aller dort zur Verfügung stehenden Software und Zugriff auf die eigenen Dateien. Mitarbeitern steht annähernd die Arbeitsumgebung ihres Arbeitsplatzrechners zur Verfügung.


Wichtige Regeln zum Arbeiten auf den Remotedesktopservern

  1. Fairness ist oberstes Gebot. Per Remotedesktopverbindung arbeiten viele Benutzer zeitgleich auf demselben Rechner. Gehen Sie bitte sparsam mit den gemeinsam genutzten Ressourcen um.
  2. Es ist nicht erlaubt, andere als die von uns bereitgestellten Programme auf den Remote­­desktop­­servern auszuführen. Bei Nichtbeachtung erfolgt der Ausschluss von der Nutzung der Remote­desktop­server. Es gilt die Benutzungsordnung des ZDV.
  3. Speichern Sie eigene Daten ausschließlich im Heimatverzeichnis. Der Desktop gehört nicht zum Heimatverzeichnis. Dateien, die auf dem Desktop liegen, werden nicht gesichert!

Mehr erfahren

Heimatverzeichnis - ihr persönlicher Speicherplatz
Benutzungsordnung des ZDV.

Wie Sie eine Remote-Desktopverbindung herstellen können

HTML-5-fähig sind unter anderen neuere Versionen von Chrome, Edge, Firefox, Safari, …
Ausnahme: Passkeys können Sie nicht über eine Remote-Desktop-Verbindung mit einem HTML5-fähigen Browser verwenden.

Öffnen Sie mit einem HTML-5-fähigen Browser die Seite

https://remotedesktop.jgu.net/RDWEB/webclient/

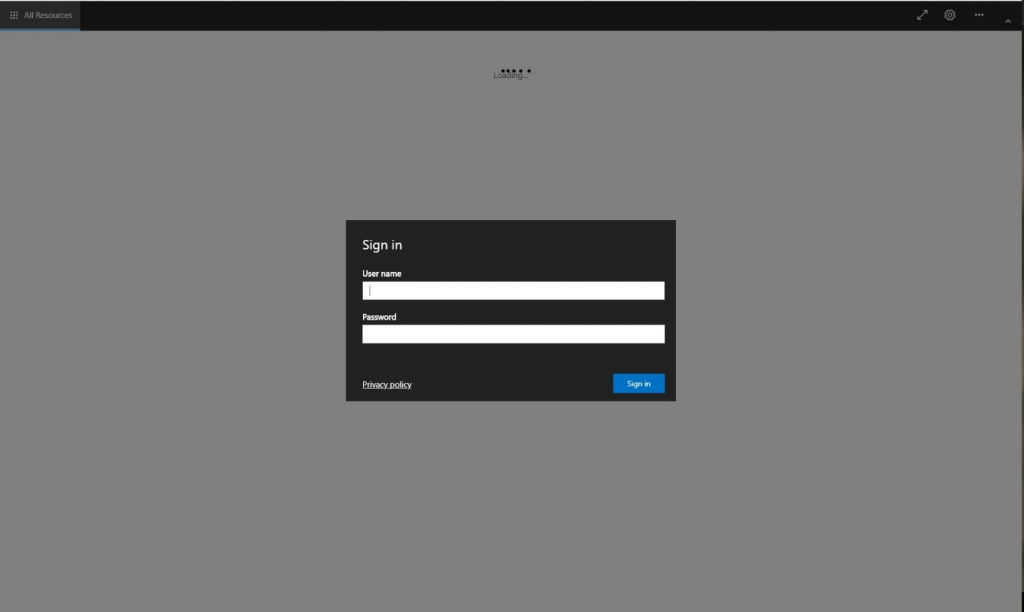
Melden Sie sich mit Ihrem JGU-Account an: uni-mainz.de\benutzername

Nach der Anmeldung werden Ihnen genau die Remotedesktopserver angezeigt, für die Sie (der angemeldete Nutzer) berechtigt sind. Standardmäßig sind das

      • für Mitarbeitende: RDS MITARBEITENDE
      • für Studierende: RDS STUDIERENDE
      • für Gäste: RDS GÄSTE
      • für Angehörige der Unimedizin: RDS UM

Für Mitarbeitende können zusätzlich noch weitere, spezialisierte RDS angezeigt werden, wenn die entsprechenden Rechte vorliegen.

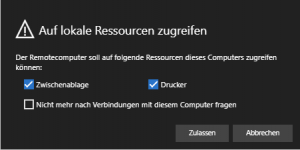
Per Klick wird der gewünschte RDS ausgewählt. Die folgende Abfrage erscheint:

Wenn Sie hier die entsprechenden Häkchen setzen, können Sie während der folgenden Sitzung

      • per Zwischenablage (copy/paste) z.B. Text zwischen ihrem lokalen Rechner (an dem Sie gerade arbeiten) und dem Remotedesktop austauschen und
      • PDF-Dateien, die Sie auf dem Remotedesktop öffnen, an Ihrem lokalen Drucker ausdrucken (das gilt ausschließlich für PDF!)

"Nicht mehr nach Verbindungen mit diesem Computer fragen" legt die getroffene Entscheidung dauerhaft (für alle folgenden Sitzungen) fest.

Mit einem Klick auf "Zulassen" wird die Verbindung hergestellt - nach einer kurzen Wartezeit sehen Sie die Oberfläche des Remote-PCs in Ihrem Browserfenster.

Hinweis: Das Minimieren des Browserfensters TRENNT die Sitzung!

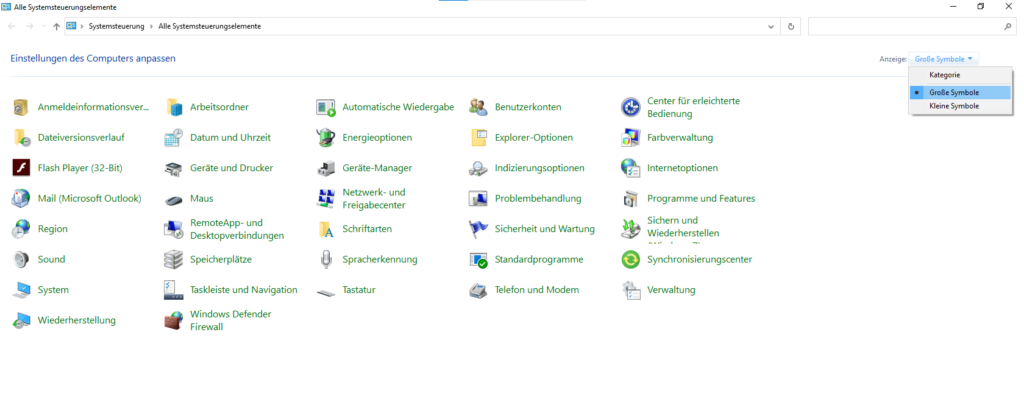
Sie finden die zugehörige App in der Systemsteuerung:
Windows-Startmenü > Systemsteuerung (tippen Sie "Systemsteuerung" ins Suchfeld) > Alle Systemsteuerungselemente ("Anzeige:" von Kategorie auf "Große oder Kleine Symbole" wechseln) > RemoteApp- und Desktopverbindungen > Auf RemoteApps und Desktops zugreifen.

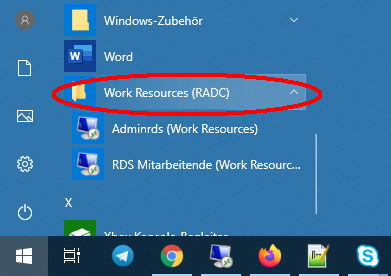
Hinweis: Beim erstmaligen Herstellen der Verbindung wird eine .rdp-Datei erstellt. Diese wird später im Startmenü angezeigt. Beim erneuten Herstellen der Verbindung kann man die Remoteverbindung dann einfach mit einem Klick auf diesen Startmenüeintrag wieder aufrufen.

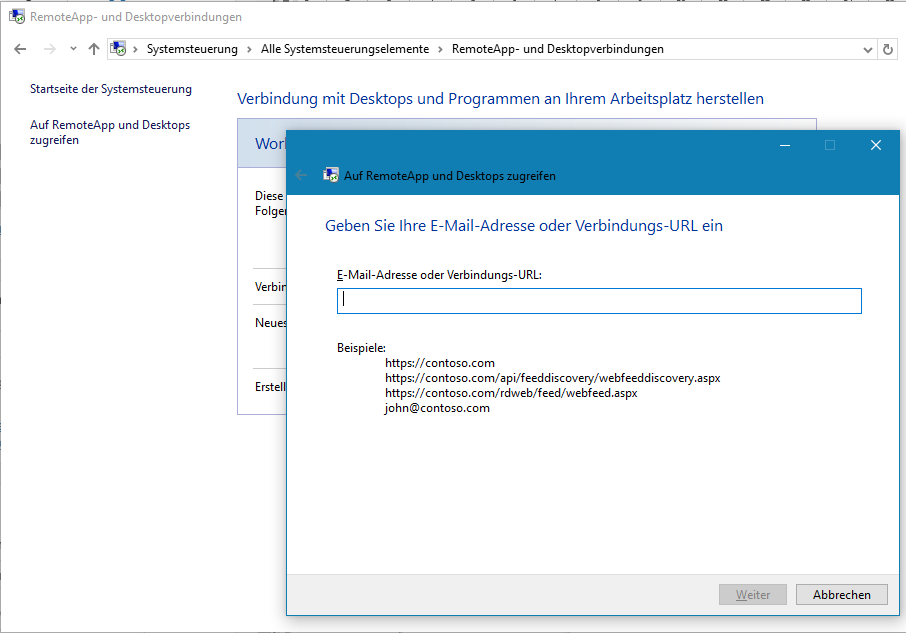
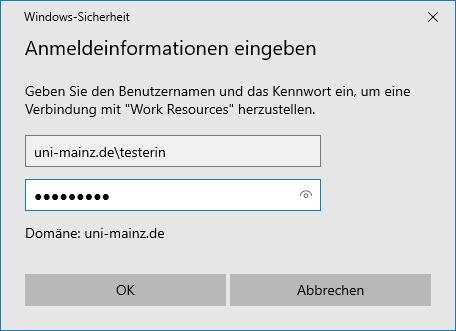
Zum Herstellen der Verbindung tragen Sie Ihren Benutzernamen, gefolgt von @uni-mainz.de ein.

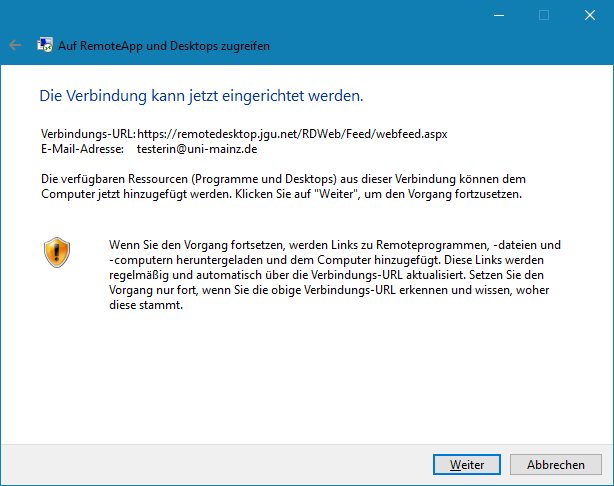
Ein Hinweis (Die Verbindung kann jetzt eingerichtet werden) wird angezeigt:

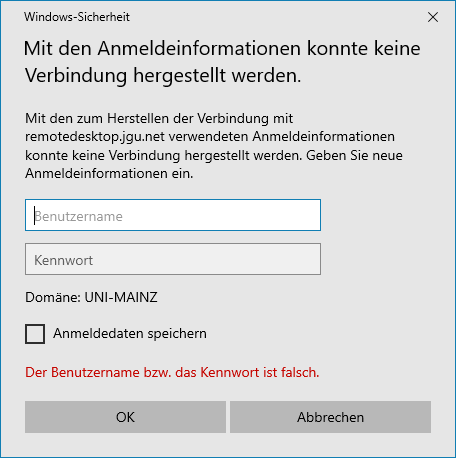
Nach dem Klick auf Weiter werden die Logindaten abgefragt (das dabei angezeigte Fenster sieht aus, als hätte man bereits eine falsche Kombination von Benutzername und Passwort eingegeben - das ist an dieser Stelle normal!). Geben Sie die entsprechenden Daten zu Ihrem JGU-Account ein, dem Benutzernamen ist hier uni-mainz\ voranzustellen. 

Wenn die Verbindung zum ersten Mal hergestellt wird, kann dies mehrere Minuten dauern.

Um Passkeys über die Remoteverbindung nutzen zu können, haken Sie bei folgendem Fenster alle Kästchen an:


Eine auf diese Weise hergestellte Remoteverbindung kann man über das Windows-Startmenü wieder aufrufen:

Hinweis: Beim erstmaligen Herstellen der Verbindung wird eine .rdp-Datei erstellt. Später kann man die Remoteverbindung mit einem Klick auf diese Datei wieder aufrufen.

Ausnahme: Passkeys können Sie nicht über eine Remote-Desktop-Verbindung mittels Webbrowser verwenden.

Rufen Sie die folgende Adresse auf:

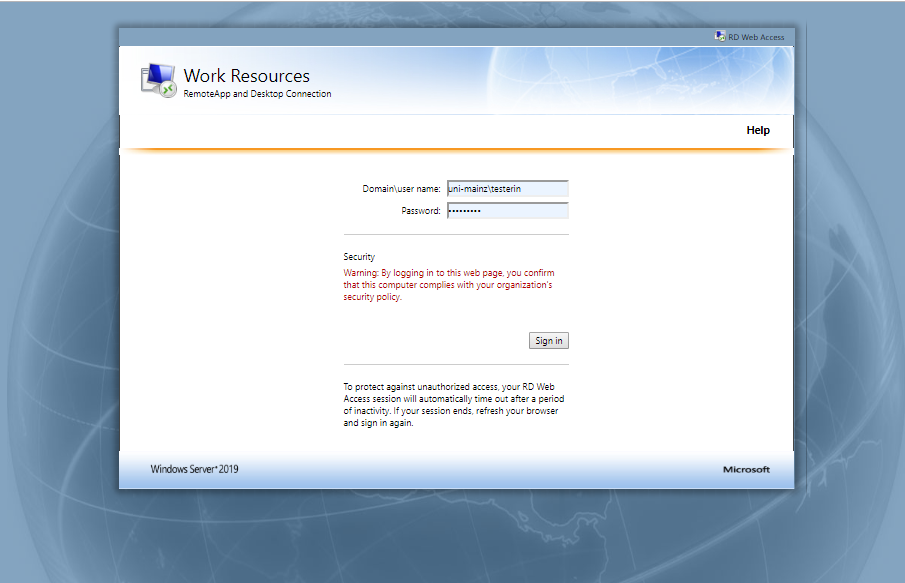
https://remotedesktop.jgu.net/RDWEB/PAGES

Im Browserfenster wird nun nach den Anmeldedaten gefragt:

Nach der Anmeldung werden Ihnen genau die Remotedesktopserver angezeigt, für die Sie (der angemeldete Nutzer) berechtigt sind. Standardmäßig sind das

      • für Mitarbeitende: RDS MITARBEITENDE
      • für Studierende: RDS STUDIERENDE
      • für Gäste: RDS GÄSTE
      • für Angehörige der Unimedizin: RDS UM

Für Mitarbeitende können zusätzlich noch weitere, spezialisierte RDS angezeigt werden, wenn die entsprechenden Rechte vorliegen.

Per Klick wird der gewünschte RDS ausgewählt, dann laden Sie .rdp-Datei herunter und öffnen diese.

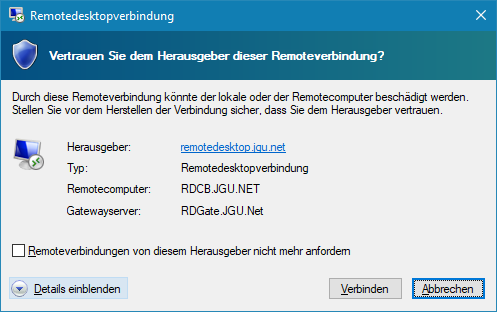
Bestätigen Sie die Sicherheitsabfrage:

Geben Sie im nächsten Fenster Ihren Benutzernamen in der Form

uni-mainz.de\benutzername ein.

Das Herstellen der Verbindung kann beim ersten Mal mehrere Minuten dauern.


Verbindung zu einem Linux-Server herstellen

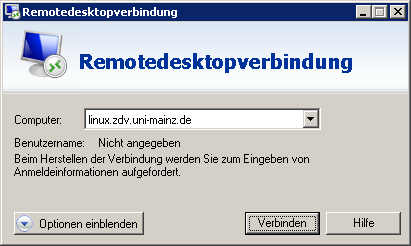
Um sich zu Linux zu verbinden, öffnen Sie die Remotedesktopverbindung und geben Sie die Adresse
linux.zdv.uni-mainz.de
ein.

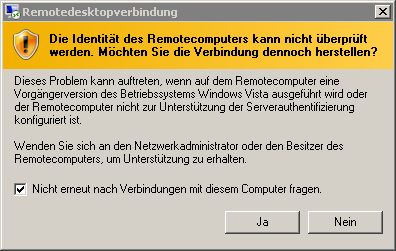
Es erscheint eine Warnmeldung. Setzen Sie den Haken und klicken auf Ja.


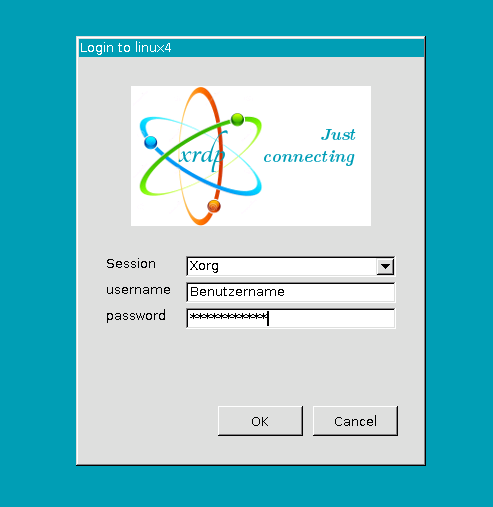
Anschließend geben Sie im neuen Fenster ihren Benutzernamen und Passwort ein. Klicken Sie auf OK.

Abmelden
Wenn die Verbindung unerwartet getrennt wird, kann es beim nächsten Verbindungsaufbau zu Problemen kommen. Melden Sie sich daher über das Betriebssystem ab.
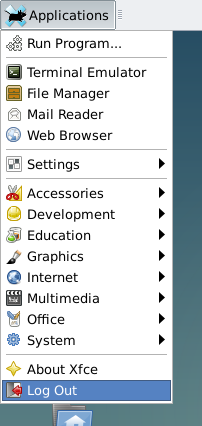
Klicken Sie dazu oben rechts auf Applications und anschließend auf Log Out.

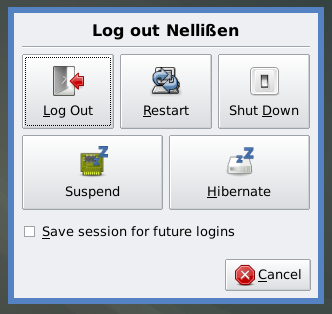
Anschließend klicken Sie in dem neuen Fenster auf Log Out.

Software

Sie können unterschiedliche Software nutzen, um sich mit einem Remotedesktop zu verbinden.

  • Remmina (empfohlen) bietet mehr Einstellungsmöglichkeiten, muss aber zuerst installiert werden.
  • Vinagre ist auf den Linuxinstallationen des ZDV bereits installiert.

Remmina

Verbindung Einrichten

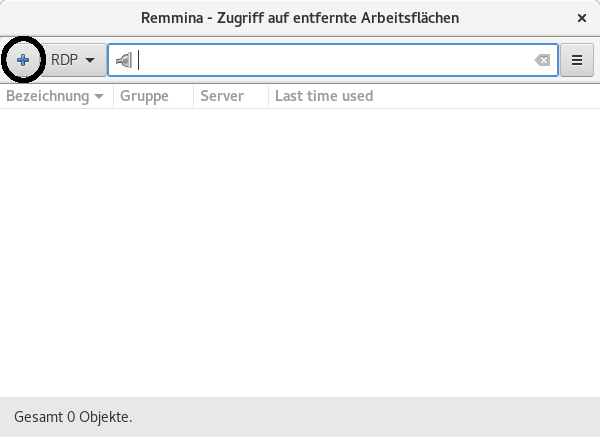
Klicken Sie zuerst auf +.

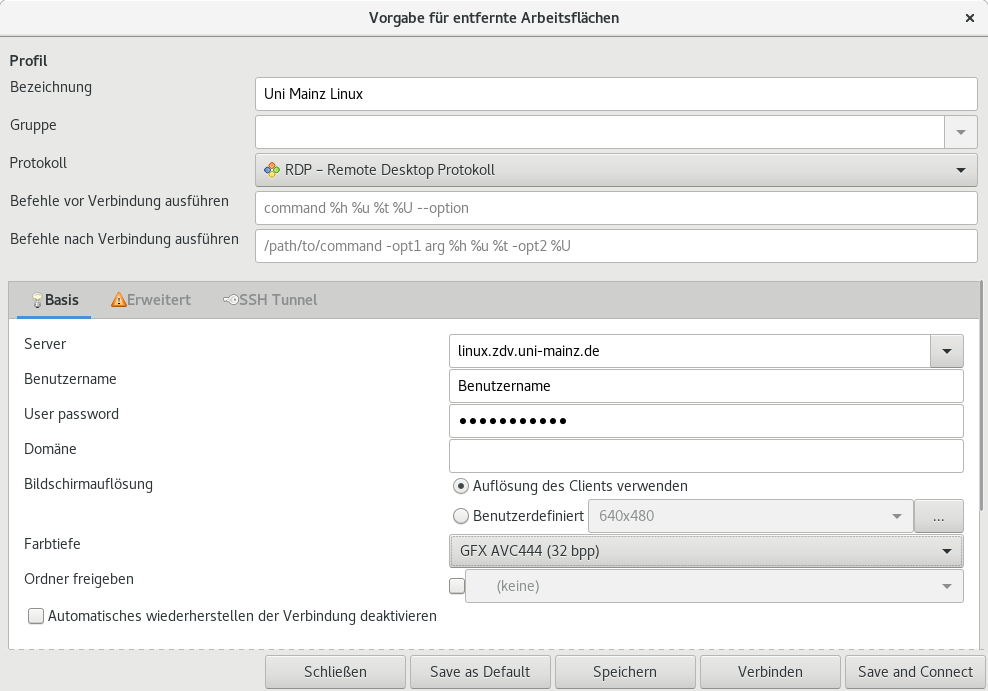
Es öffnet sich ein neues Fenster:

Geben Sie die folgende Werte ein:

Bezeichnung: Wählen Sie einen Namen

Protokoll: RDP (auswählen)

Server: linux.zdv.uni-mainz.de

Benutzername: Ihr Benutzername

Farbtiefe: Nach Bedarf. (Je höher Sie den Wert setzen, desto besser werden die Farben angezeigt. Es werden jedoch mehr Daten übertragen.)

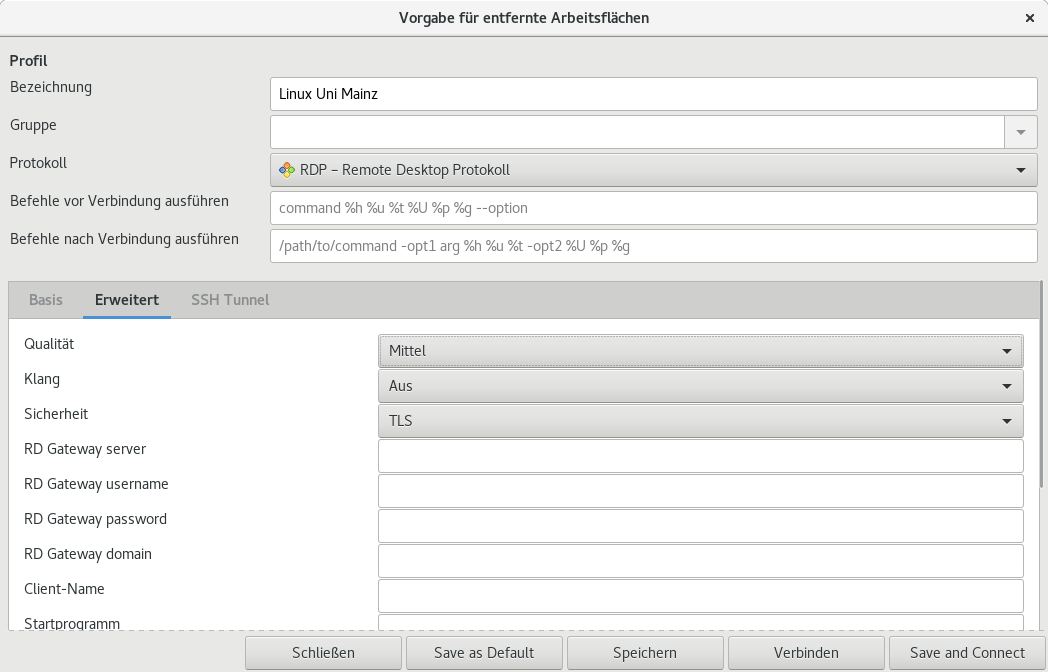
Klicken Sie auf den Reiter Erweitert.

Wählen Sie bei der Option Sicherheit: TLS aus.
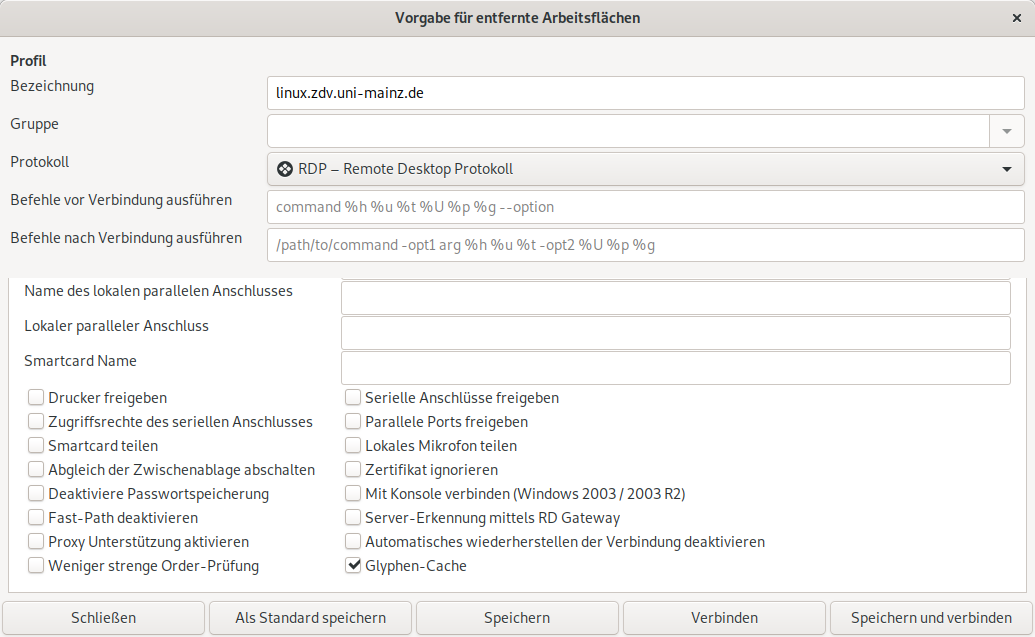
Häkchen bei Glyphen-Cache setzen
Scrollen Sie nun ganz nach unten und setzen Sie noch das Häkchen bei Glyphen-Cache.

Klicken Sie anschließend auf Speichern.

Tastatur einstellen

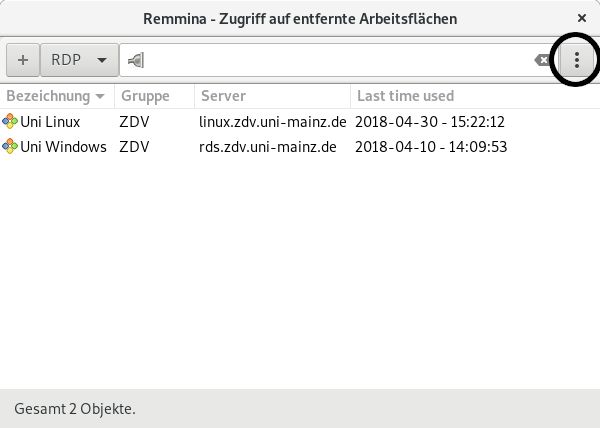
Standardmäßig ist die Tastatur nach dem Verbinden auf Englisch eingestellt. Um die Tastatur zu ändern klicken Sie auf die drei Punkte oben rechts im Fenster.

Klicken sie in der Liste auf Einstellungen.
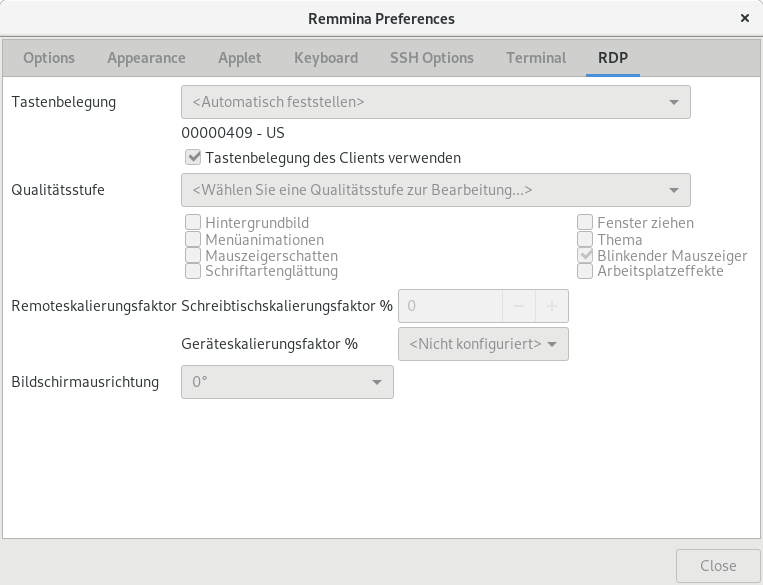
Es öffnet sich ein neues Fenster, klicken Sie in der oberen Leiste auf den Reiter RDP.

Setzen Sie den Haken bei Tastenbelegung des Clients verwenden.
Damit wird das Tastaturlayout verwendet das bei ihrem lokalen PC eingestellt ist.

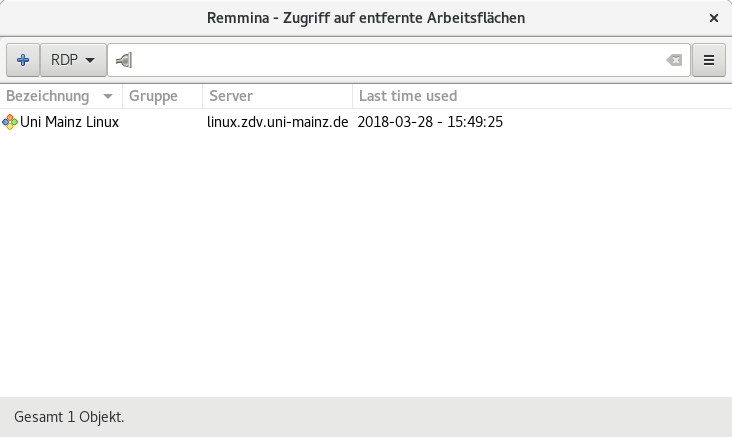
Verbinden

Mit einem Doppelklick auf den vorhandenen Eintrag wird die Verbindung hergestellt.

Geben Sie im Anmeldebildschirm ihr Passwort ein.

Abmelden

Wenn die Verbindung unerwartet getrennt wird, kann es beim nächsten Verbindungsaufbau zu Problemen kommen. Melden Sie sich daher über das Betriebssystem ab.
Klicken Sie dazu oben rechts auf Applications und anschließend auf Log Out.

Anschließend klicken Sie in dem neuen Fenster auf Log Out.


Vinagre

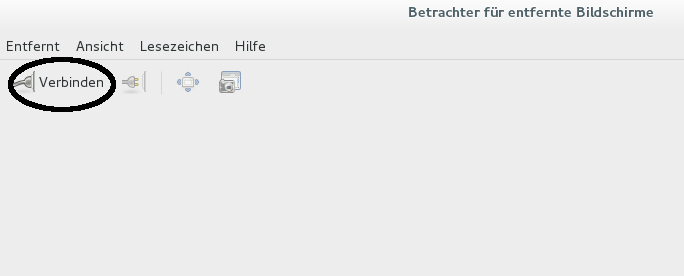
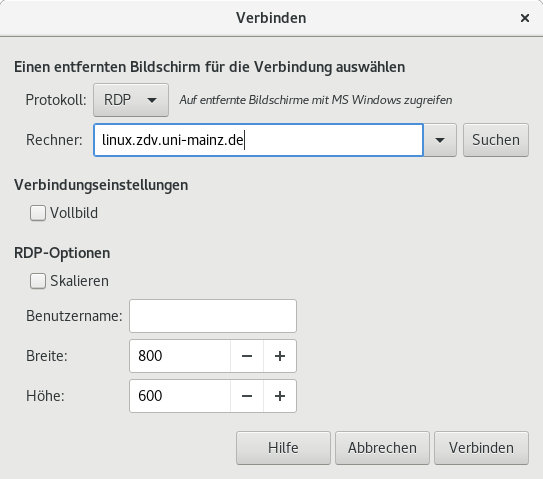
Nach dem Aufrufen des Programms klicken Sie links oben auf Verbinden.

Es öffnet sich ein Fenster:

Tragen Sie folgende Werte ein:

Protokoll: RDP (auswählen)

Rechner: linux.zdv.uni-mainz.de

Benutzername: Kann leer bleiben

Optional kann man über Breite und Höhe die Größe des Fensters ändern.
Klicken Sie anschließend auf Verbinden

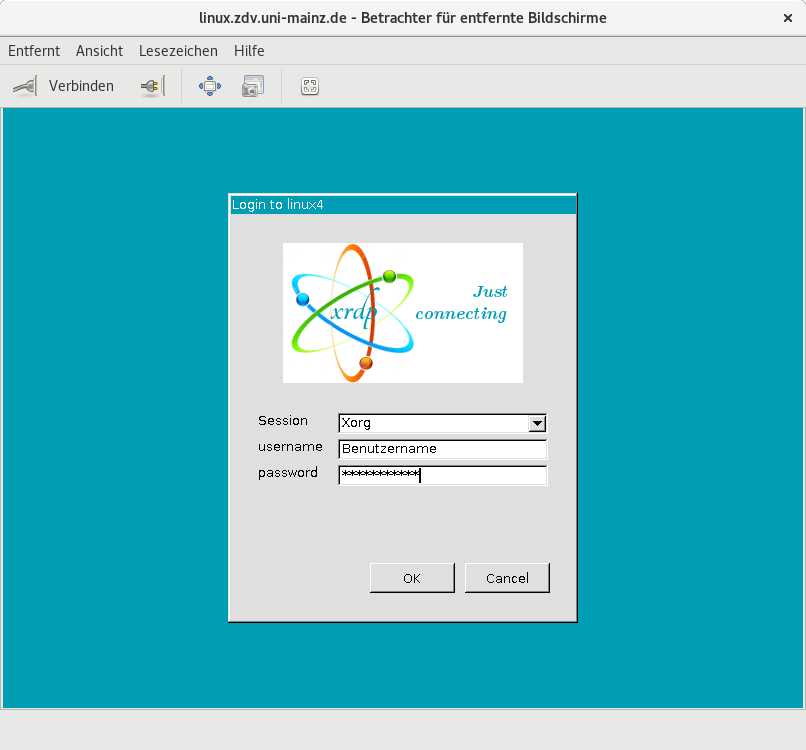
Nachdem die Verbindung aufgebaut worden ist, erscheint das Login-Fenster:

Geben sie hier Folgendes ein.:

username: Benutzername
password: Ihr Passwort

⚠ Achtung: Das Tastaturlayout ist auf Englisch eingestellt.

Klicken Sie anschließend auf OK

Abmelden

Wenn die Verbindung unerwartet getrennt wird, kann es beim nächsten Verbindungsaufbau zu Problemen kommen. Melden Sie sich daher über das Betriebssystem ab.
Klicken Sie dazu oben rechts auf Applications und anschließend auf Log Out.

Anschließend klicken Sie in dem neuen Fenster auf Log Out.

Falls Sie keine graphische Oberfläche benötigen können Sie auch SSH nutzen.
Eine entsprechende Anleitung finden Sie hier.


Veröffentlicht am